Polityka prywatności płatności w szkole, przedszkolu i klubie sportowym
Polityka prywatności płatności w szkole, przedszkolu i klubie sportowym
Polityka prywatności płatności musi jasno wskazywać administratora danych i procesora (operatora płatności), podstawę prawną przetwarzania, cele i zakres zbieranych danych, okresy ich przechowywania oraz środki bezpieczeństwa, takie jak szyfrowanie TLS 1.3 i zgodność z PCI DSS. Rodzic czy opiekun, który wpłaca składkę na wycieczkę albo karnet na basen, ma prawo wiedzieć, kto zbiera jego dane finansowe, komu są przekazywane i jak długo pozostają w systemie. To wymóg RODO, a nie dobra wola placówki.
Zanim opublikujesz dokument, sprawdź, czy zawiera odpowiedzi na te pytania:
- Kto jest administratorem danych, a kto tylko procesorem (np. operator płatności)?
- Jakie kategorie danych są zbierane przy płatności (imię, nazwisko, numer rachunku, dane transakcji)?
- Na jakiej podstawie prawnej odbywa się przetwarzanie (wykonanie umowy, obowiązek podatkowy)?
- Jak długo dane są przechowywane i kiedy są usuwane lub anonimizowane?
- Jakie prawa ma osoba, której dane dotyczą, i gdzie może się kontaktować?
Kluczowe wnioski
Polityka prywatności płatności działa tylko wtedy, gdy jasno wskazuje administratora, operatora płatności, podstawę prawną, okresy przechowywania i sposób zgłaszania naruszeń.
| Punkt | Szczegóły |
|---|---|
| Nie przechowuj danych kart | Pełne dane kart płatniczych powinien widzieć wyłącznie certyfikowany operator płatności, nigdy placówka. |
| Wskaż operatora z nazwy | Podaj konkretnego dostawcę płatności i link do jego polityki prywatności, np. PayU czy Przelewy24. |
| Określ okresy przechowywania | Ustal, jak długo dane transakcyjne są archiwizowane zgodnie z obowiązkami księgowymi, a potem je usuń. |
| Miej procedurę na wypadek naruszenia | Spisz kroki zgłoszenia naruszenia do organu nadzorczego w ciągu 72 godzin i informowania rodziców. |
| Ogranicz ręczne przetwarzanie danych | Platforma taka jak Settleo pozwala prowadzić rozliczenia bez przechowywania wrażliwych danych płatniczych w placówce. |
Szybka lista źródeł do dalszej lektury
Przy tworzeniu własnej polityki warto sięgnąć bezpośrednio do przepisów i dokumentów operatorów, zamiast przepisywać cudze wzory bez zrozumienia.
- Artykuł 5 RODO o zasadach przejrzystości, minimalizacji i ograniczenia przechowywania.
- Streszczenie RODO na EUR-Lex jako punkt odniesienia dla podstaw prawnych.
- Polityka prywatności PayU jako wzór opisu roli operatora płatności.
- Polityka prywatności Mollie i zasady Adyen dotyczące transakcji jako przykłady zapisów o retencji danych.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Spis treści
- Dlaczego placówka nie powinna przechowywać pełnych danych kart płatniczych
- Jakie prawa ma rodzic wobec danych płatniczych swojego dziecka
- Jak napisać politykę prywatności prostym językiem dla rodziców
- Co zrobić, gdy dojdzie do naruszenia bezpieczeństwa danych płatniczych
- Jak długo przechowywać dane płatnicze i kiedy je usunąć
- Karta, przelew czy portfel elektroniczny — różne metody, różne wymogi
- Zgoda rodzica i dostęp do danych dziecka w systemach płatności
- Jak Settleo ogranicza ryzyko przy pisaniu polityki prywatności płatności
- Źródła
- Najczęściej zadawane pytania
Dlaczego placówka nie powinna przechowywać pełnych danych kart płatniczych
Szkoła, przedszkole ani klub sportowy nie mają żadnego powodu, by trzymać u siebie pełny numer karty płatniczej rodzica. To nie jest kwestia dobrej praktyki, tylko realnego ryzyka prawnego i wizerunkowego. Standard PCI DSS zakłada, że dane karty przechodzą wyłącznie przez certyfikowanego operatora płatności, a placówka widzi tylko potwierdzenie transakcji, nigdy sam numer karty czy kod CVV.
W praktyce oznacza to jedno zdanie w polityce prywatności, które rozwiewa większość wątpliwości rodziców: „Nie przechowujemy pełnych danych kart płatniczych. Płatności obsługuje zewnętrzny, certyfikowany operator płatności”. Taki zapis chroni też samą placówkę. Skarbnik klasowy czy księgowa klubu sportowego nie powinni fizycznie mieć dostępu do numerów kart, bo każdy wyciek takich danych rodzi odpowiedzialność, której łatwo uniknąć, po prostu jej nie gromadząc.
Warto dodać w dokumencie, jakie dane placówka faktycznie widzi po stronie systemu rozliczeniowego: kwotę, datę, status płatności i identyfikator transakcji, bez numeru karty. To rozróżnienie często umyka twórcom polityk prywatności, którzy piszą ogólnikowo „nie przechowujemy danych finansowych”, choć w rzeczywistości przechowują historię wpłat, co jest zupełnie inną kategorią danych i wymaga osobnego opisania w dokumencie.
Jakie prawa ma rodzic wobec danych płatniczych swojego dziecka
Rodzic lub opiekun prawny ma prawo do wglądu w dane, ich sprostowania, usunięcia oraz ograniczenia przetwarzania, a placówka musi wskazać konkretny kontakt do realizacji tych żądań. To nie jest formalność do wypełnienia dla porządku. Rodzic, który zauważy błędną kwotę składki albo chce sprawdzić historię wpłat po zmianie klasy dziecka, musi wiedzieć, do kogo się zwrócić i w jakim terminie dostanie odpowiedź.
Dokument powinien zawierać jasno opisane prawa:
- prawo dostępu do danych i uzyskania ich kopii,
- prawo do sprostowania błędnych danych (np. literówki w numerze rachunku),
- prawo do usunięcia danych po zakończeniu współpracy, o ile nie stoją temu na przeszkodzie obowiązki księgowe,
- prawo do wniesienia sprzeciwu i skargi do Prezesa Urzędu Ochrony Danych Osobowych.
Placówka nie musi zatrudniać osobnego inspektora ochrony danych, jeśli nie przetwarza danych na dużą skalę, ale zawsze musi wskazać konkretną osobę lub adres e-mail kontaktowy w sprawach ochrony danych. Brak takiego kontaktu to jeden z najczęstszych błędów w polityce placówek edukacyjnych. Rodzic czytający dokument bez adresu kontaktowego traci zaufanie już na starcie, niezależnie od tego, jak dobrze opisano resztę zasad.
Jak napisać politykę prywatności prostym językiem dla rodziców
Zasada przejrzystości z artykułu 5 RODO wymaga, by dokument był zrozumiały dla przeciętnego rodzica, a nie tylko dla prawnika. Polityka pisana żargonem prawniczym nie spełnia tego wymogu, nawet jeśli formalnie zawiera wszystkie wymagane elementy.
Dobra praktyka to podział dokumentu na krótkie sekcje z prostymi nagłówkami: „Kto zbiera Twoje dane”, „Do czego ich używamy”, „Komu je przekazujemy”, „Jak długo je przechowujemy”, „Jakie masz prawa”. Unikaj zdań typu „administrator przetwarza dane osobowe w celu realizacji uzasadnionego interesu wynikającego z przepisów prawa”, jeśli możesz napisać „zbieramy dane, żeby rozliczyć wpłatę i wystawić potwierdzenie”.
Porada profesjonalisty: Przetestuj dokument na kimś spoza działu administracji, np. na rodzicu z rady rodziców. Jeśli po przeczytaniu ma pytania „a komu przekazujecie mój numer konta”, dokument wymaga uproszczenia, niezależnie od tego, ile ma paragrafów.
Warto też rozważyć krótkie podsumowanie na początku dokumentu, w formie kilku zdań lub listy punktów, zanim przejdziesz do pełnej treści prawnej. To pomaga rodzicom, którzy nie mają czasu czytać całości, a jednocześnie nie zwalnia placówki z obowiązku podania pełnych informacji w dalszej części.
Co zrobić, gdy dojdzie do naruszenia bezpieczeństwa danych płatniczych
Placówka musi mieć spisaną procedurę reagowania na naruszenie, bo RODO nakłada obowiązek zgłoszenia poważnego naruszenia do Prezesa Urzędu Ochrony Danych Osobowych w ciągu 72 godzin od jego wykrycia. Brak takiej procedury oznacza, że w sytuacji kryzysowej dyrektor szkoły czy prezes klubu improwizuje, zamiast działać według ustalonego planu.
Procedura powinna obejmować cztery kroki:
- Wykrycie i wstępna ocena skali naruszenia (ile osób dotyczy, jakie dane wyciekły).
- Zgłoszenie do organu nadzorczego, jeśli naruszenie stwarza ryzyko dla praw osób.
- Poinformowanie osób, których dane dotyczą, gdy ryzyko jest wysokie, np. przy wycieku danych finansowych.
- Działania naprawcze: zmiana haseł dostępu, kontakt z operatorem płatności, przegląd zabezpieczeń systemu.
W praktyce placówki korzystające z zewnętrznych operatorów płatności rzadko odpowiadają samodzielnie za wyciek danych karty, bo tych danych po prostu nie mają. Częstszym scenariuszem jest wyciek listy wpłat, adresów e-mail albo numerów telefonów z arkusza kalkulacyjnego skarbnika. Polityka prywatności powinna wprost wskazywać, kto w placówce odpowiada za zgłoszenie takiego incydentu i w jakim terminie wewnętrznie informuje dyrekcję.
Jak długo przechowywać dane płatnicze i kiedy je usunąć
Okres przechowywania danych płatniczych musi wynikać z konkretnego obowiązku prawnego, najczęściej podatkowego lub księgowego, a nie z wygody administracyjnej. Zasada ograniczenia przechowywania z artykułu 5 RODO zabrania trzymania danych „na wszelki wypadek” dłużej, niż to konieczne.
W polskich realiach dokumenty księgowe związane z wpłatami trzeba zwykle przechowywać przez okres wynikający z przepisów podatkowych, co w praktyce oznacza kilka lat od zakończenia roku, w którym dokonano transakcji. Niektórzy operatorzy płatności, jak Adyen, wskazują w swoich politykach prywatności okresy przechowywania danych transakcyjnych rzędu kilku lat, wynikające z obowiązków księgowych.
Po upływie tego okresu dane powinny zostać usunięte lub zanonimizowane, a nie po prostu zapomniane w archiwum na dysku. Polityka prywatności placówki powinna wprost określać, co dzieje się z danymi po zakończeniu roku szkolnego lub sezonu sportowego: czy są archiwizowane, na jak długo, i kto ma dostęp do archiwum. Dobrą praktyką jest coroczny przegląd zasobów danych i usuwanie tych, których nie obejmuje już żaden obowiązek prawny.
Karta, przelew czy portfel elektroniczny — różne metody, różne wymogi
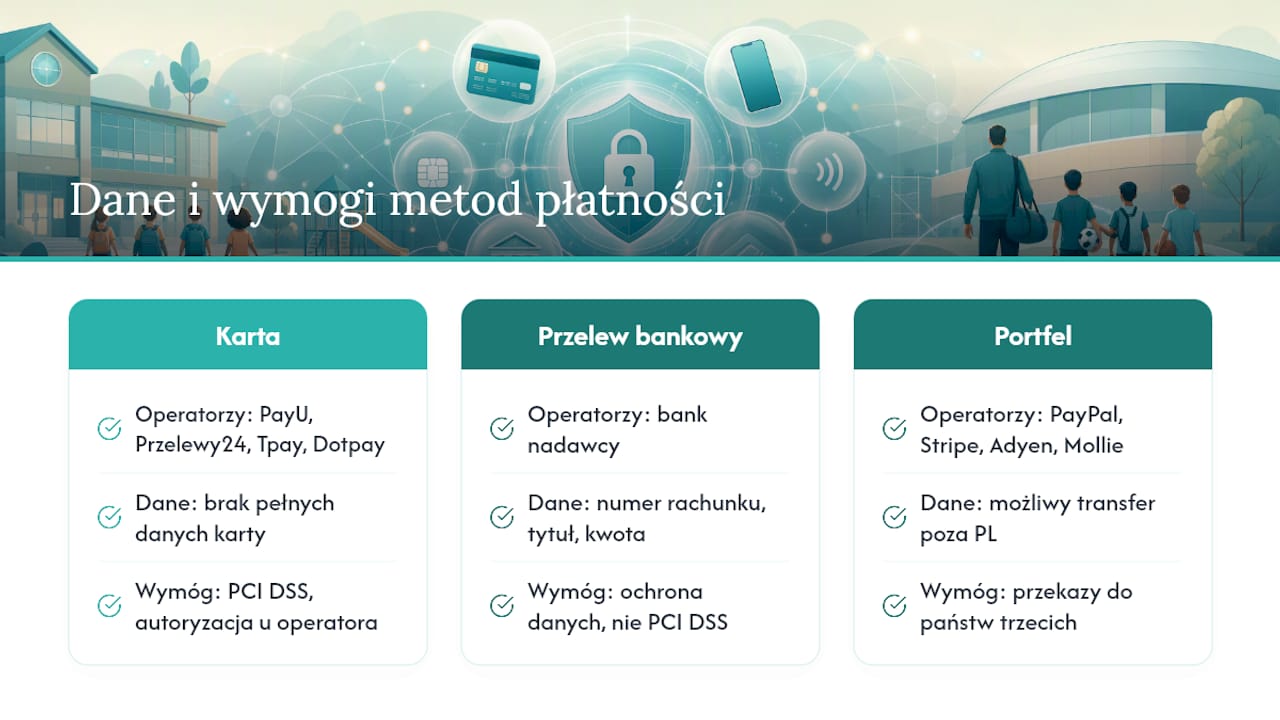
Metoda płatności, jaką wybiera rodzic, wpływa na to, jakie dane w ogóle trafiają do systemu placówki, i to warto jasno rozdzielić w dokumencie. Płatność kartą podlega rygorom PCI DSS i cały proces autoryzacji odbywa się po stronie operatora, np. PayU, Przelewy24, Tpay czy Dotpay na rynku polskim.
Przelew bankowy działa inaczej. Placówka widzi numer rachunku nadawcy, tytuł przelewu i kwotę, czyli dane, które trzeba równie starannie chronić, mimo że nie podlegają rygorom kartowym. Portfele elektroniczne, jak PayPal, oraz globalni dostawcy infrastruktury płatniczej, tacy jak Stripe czy Adyen, dodają kolejną warstwę: dane mogą być przetwarzane poza granicami Polski, co wymaga wskazania w polityce prywatności zasad przekazywania danych do państw trzecich.
Polityka placówki powinna wymieniać każdą dostępną metodę płatności osobno i krótko opisywać, jaki operator ją obsługuje oraz jakie dane przy niej powstają. Ogólne zdanie „przyjmujemy płatności online” nic nie mówi rodzicowi o tym, gdzie faktycznie trafiają jego dane. Warto też wprost zaznaczyć, z których operatorów korzysta placówka i podlinkować ich własne polityki prywatności, jak w przypadku Mollie, które opisują dodatkowe obowiązki związane z przeciwdziałaniem praniu pieniędzy.
Zgoda rodzica i dostęp do danych dziecka w systemach płatności
Dane płatnicze związane z dzieckiem, np. opłata za obiady czy karnet sportowy, formalnie dotyczą rodzica lub opiekuna prawnego jako płatnika, ale system rozliczeniowy łączy je z konkretnym uczniem lub zawodnikiem. To rodzi dodatkowe pytanie: kto ma prawo wglądu w historię wpłat dziecka, gdy opiekunów jest dwoje i mają różny status prawny.
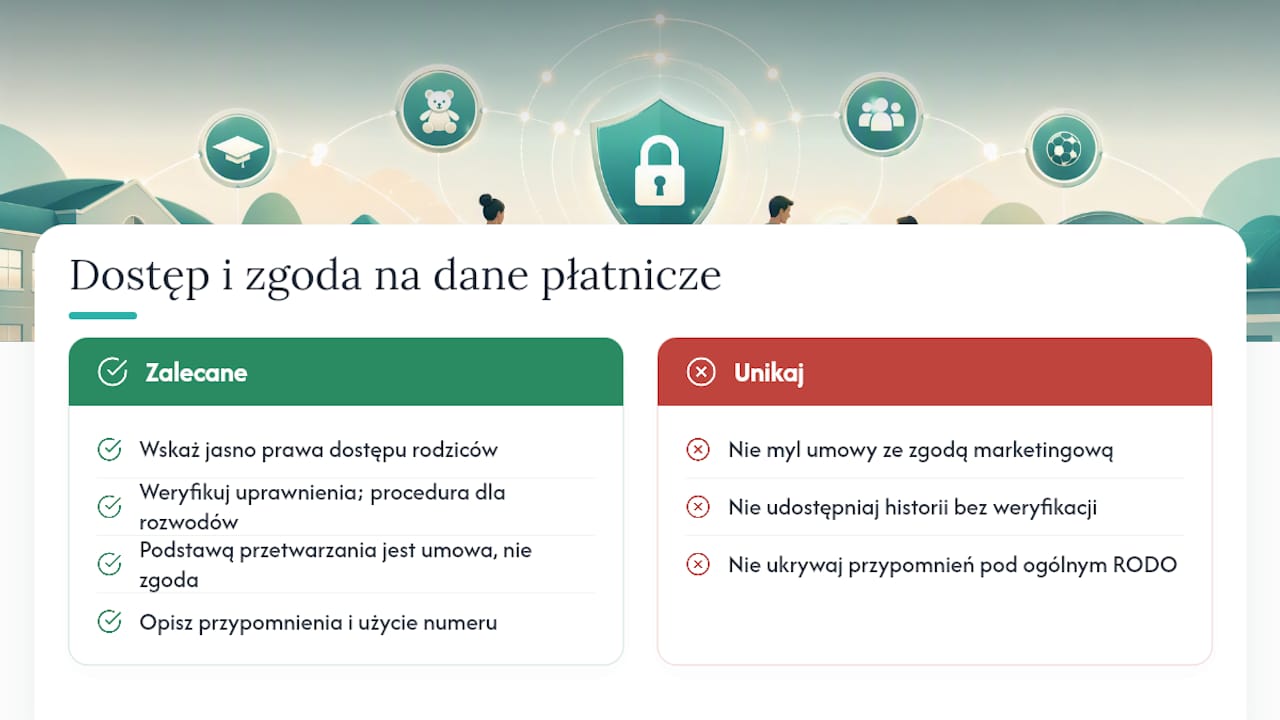
Polityka prywatności powinna wprost wskazywać, że dostęp do danych płatniczych dziecka mają jego rodzice lub opiekunowie prawni, a placówka weryfikuje to na podstawie dokumentacji szkolnej lub klubowej. W przypadku rodziców po rozwodzie albo rodzin zastępczych warto mieć prostą procedurę potwierdzania uprawnień, zanim udostępni się komuś historię płatności.
Zgoda na przetwarzanie danych w kontekście płatności najczęściej wynika z zawarcia umowy (zapisania dziecka na zajęcia, wykupienia karnetu), a nie z osobnej zgody marketingowej, więc nie trzeba mylić tych dwóch podstaw prawnych w dokumencie. Jeśli placówka chce dodatkowo wysyłać przypomnienia o płatnościach SMS-em czy e-mailem, warto to opisać jako element realizacji umowy, a nie ukrywać pod ogólnym „przetwarzamy dane zgodnie z RODO”. Rodzic ma prawo wiedzieć, że numer telefonu podany przy zapisie posłuży też do przypomnień o zaległej składce.
Co autor widzi w praktyce w szkołach i klubach
Najczęstszy błąd to przechowywanie pełnych danych kart w arkuszu skarbnika albo brak jasnego wskazania, kto obsługuje płatności. Delegowanie tego do certyfikowanego operatora i proste wyjaśnienie tego rodzicom rozwiązuje większość problemów.
Jak Settleo ogranicza ryzyko przy pisaniu polityki prywatności płatności
Im mniej wrażliwych danych placówka fizycznie przechowuje, tym krótsza i prostsza może być jej polityka prywatności. Settleo przejmuje obsługę rozliczeń składek i wpłat, a samą płatność kieruje przez certyfikowanego operatora płatności, więc szkoła, przedszkole czy klub nie muszą trzymać u siebie numerów kart ani ręcznie pilnować, kto już zapłacił.
To ma bezpośrednie przełożenie na treść dokumentu. Zamiast opisywać własne procedury bezpieczeństwa dla danych kartowych, placówka może wpisać prosty zapis: „Dane płatnicze przetwarzane są przez zewnętrznego operatora płatności; placówka nie przechowuje pełnych danych kart”. Krócej się to pisze, łatwiej czyta rodzicom i mniej ryzykownie egzekwuje w praktyce, bo dane po prostu nie trafiają do skrzynki e-mail skarbnika ani arkusza kalkulacyjnego.
Settleo dodatkowo daje pełny podgląd wpłat w czasie rzeczywistym, automatyczne przypomnienia i przejrzyste rozliczenie wydatków, co ułatwia też opisanie w polityce, jakie dane są zbierane i w jakim celu. Sprawdź stronę główną Settleo, żeby zobaczyć, jak wygląda to w praktyce dla placówek edukacyjnych i klubów sportowych w Polsce.
Źródła
- Polityka prywatności PayU | PayU Poland
- General Data Protection Regulation (GDPR) - EUR-Lex
- Oświadczenie o ochronie prywatności - Adyen (sekcja dotycząca transakcji)
- Polityka prywatności Mollie
Najczęściej zadawane pytania
Czy szkoła musi mieć osobną politykę prywatności dla płatności, czy wystarczy ogólna polityka RODO? Osobna sekcja poświęcona płatnościom jest zdecydowanie lepszym rozwiązaniem niż jedno ogólne zdanie w polityce RODO. Rodzice szukają konkretnych informacji o tym, kto obsługuje ich wpłaty, i osobna sekcja ułatwia im znalezienie tych danych bez przeszukiwania całego dokumentu.
Czy klub sportowy odpowiada za wyciek danych, jeśli płatności obsługuje zewnętrzny operator? Zależy to od tego, jakie dane wyciekły. Za wyciek numeru karty odpowiada operator płatności jako podmiot, który go przechowuje. Za wyciek listy wpłat czy adresów e-mail z własnych systemów klubu odpowiada sam klub jako administrator tych danych.
Jak często trzeba aktualizować politykę prywatności płatności? Dokument warto przeglądać przynajmniej raz w roku oraz przy każdej zmianie operatora płatności lub sposobu zbierania danych. Zmiana dostawcy płatności bez aktualizacji polityki to częsty błąd, który sprawia, że dokument podaje nieaktualne informacje.
Czy trzeba wyznaczyć inspektora ochrony danych w małym przedszkolu? Nie zawsze. Obowiązek wyznaczenia inspektora dotyczy głównie podmiotów przetwarzających dane na dużą skalę lub w sposób systematyczny monitorujący osoby. Mała placówka może zamiast tego wskazać konkretną osobę kontaktową odpowiedzialną za sprawy ochrony danych.
Czy w polityce prywatności trzeba wymieniać nazwę operatora płatności? Tak, przejrzystość wymaga wskazania konkretnego podmiotu, który przetwarza dane płatnicze, wraz z linkiem do jego własnej polityki prywatności. Ogólne sformułowanie „korzystamy z bezpiecznego operatora płatności” bez podania nazwy nie spełnia wymogu jasnej informacji.