Dostępy do danych finansowych w szkole i klubie
Dostępy do danych finansowych w szkole i klubie
Nadaj każdemu użytkownikowi i systemowi tylko tyle uprawnień, ile naprawdę potrzebuje. To zasada najmniejszych uprawnień i najskuteczniejsza pierwsza linia obrony przy zarządzaniu dostępami do danych finansowych w platformie rozliczeniowej.
Trzy działania, które wykonujesz od razu:
- Przypisz role z minimalnym zakresem (np. „odczyt wpłat klasy”), nigdy domyślnego administratora bez wyraźnej potrzeby.
- Rozdziel dostęp interaktywny (logowanie użytkownika) od systemowego (tokeny API, certyfikaty) — każdy konektor dostaje własny token.
- Włącz MFA dla kont z dostępem do modułu finansowego i umieść tokeny w sejfie tajemnic, np. Azure Key Vault.
Porada profesjonalisty: Zanim komukolwiek nadasz dostęp, zapisz uzasadnienie i datę wygaśnięcia. Jeden wiersz w arkuszu decyzji zaoszczędzi Ci godzin przy pierwszym audycie.
Kluczowe wnioski
Bezpieczne zarządzanie dostępami do danych finansowych wymaga trzech elementów jednocześnie: zasady najmniejszych uprawnień, osobnych tokenów API per system i regularnych przeglądów ról.
| Punkt | Szczegóły |
|---|---|
| Zasada najmniejszych uprawnień | Zacznij od roli „przeglądający“ i rozszerzaj tylko przy udokumentowanej potrzebie. |
| Osobne tokeny per konektor | Każda integracja (KSeF, ERP) dostaje własny token z ograniczonym zakresem. |
| MFA i sejf tajemnic | Włącz MFA dla kont administracyjnych i przechowuj tokeny w Azure Key Vault. |
| Przeglądy i offboarding | Cofaj dostęp natychmiast po odejściu osoby; przeglądaj role co 30 dni dla adminów. |
| Settleo w praktyce | Platforma oferuje RBAC, historię zmian i wygasające role bez dodatkowej konfiguracji. |
Spis treści
- Czym są dostępy do danych finansowych w platformie rozliczeniowej?
- Jakie role przypisać skarbnikowi, administratorowi szkoły i organizatorowi?
- Dostęp interaktywny a systemowy — jak bezpiecznie integrować systemy?
- Jak krok po kroku nadać rolę w platformie rozliczeniowej?
- Jak utrzymać kontrolę nad uprawnieniami na co dzień?
- Jak przechowywać sekrety i wymuszać MFA?
- Jak zarządzać dostawcami IT zgodnie z NIS2?
- Checklist testów przed uruchomieniem integracji
- Jak Settleo wspiera zarządzanie dostępami do danych finansowych?
- Czego małe organizacje najczęściej nie robią
- Settleo: zacznij zarządzać dostępami bez arkuszy kalkulacyjnych
- Źródła
Czym są dostępy do danych finansowych w platformie rozliczeniowej?
W kontekście platformy do rozliczeń grupowych „dostępy do danych finansowych“ to uprawnienia określające, kto widzi wpłaty, salda i raporty, a kto może je edytować lub eksportować. Nie chodzi tu o publiczne dane z KRS ani raporty giełdowe. Chodzi o to, czy skarbnik klasy widzi tylko swój rząd w tabeli wpłat, czy cały budżet szkoły.
Dwa pojęcia, które musisz rozróżniać:
- Uwierzytelnianie (kim jesteś) — potwierdzenie tożsamości przez login, hasło lub certyfikat.
- Autoryzacja (co możesz zrobić) — zakres działań przyznany po weryfikacji tożsamości.
W KSeF ta różnica ma bezpośrednie skutki audytowe: token API nadaje granularne prawa konkretnemu procesowi, certyfikat wiąże operacje z podmiotem lub pracownikiem i zostawia wyraźniejszy ślad w rejestrze.
Trzy modele kontroli dostępu w praktyce:
| Model | Opis | Kiedy stosować |
|---|---|---|
| RBAC (role) | Uprawnienia przypisane do roli, nie do osoby | Standardowe konta użytkowników |
| Własność zasobów | Dane należą do organizacji (tenant) | Izolacja danych między klasami/drużynami |
| Zespoły jako tagi | Etykiety workflow, nie granice bezpieczeństwa | Grupowanie widoków i raportów |
Typowe role w platformie rozliczeniowej: właściciel (pełny dostęp, zarządzanie rolami), administrator (konfiguracja, brak eksportu haseł), członek z prawem zapisu (dodawanie wpłat), przeglądający (tylko odczyt raportów).
Porada profesjonalisty: Zacznij od czterech ról i nie dodawaj nowych, dopóki nie wyczerpiesz możliwości istniejących. Każda dodatkowa rola to kolejna pozycja do sprawdzenia przy audycie.
Jakie role przypisać skarbnikowi, administratorowi szkoły i organizatorowi?
Gotowe mapowanie ról dla najczęstszych przypadków:
| Stanowisko | Zalecana rola | Zakres dostępu |
|---|---|---|
| Skarbnik klasowy | Członek z prawem zapisu | Wpłaty i salda swojej klasy, bez eksportu zbiorczego |
| Administrator szkoły | Administrator | Raporty zbiorcze, zarządzanie użytkownikami, bez dostępu do tokenów API |
| Główny księgowy | Właściciel lub admin z rozszerzonym odczytem | Wszystkie raporty, eksport danych, historia zmian |
| Trener/instruktor klubu | Przeglądający | Saldo drużyny, lista wpłat, bez edycji |
| Organizator wydarzenia | Członek z prawem zapisu | Tylko zdarzenie, do którego jest przypisany |
Kiedy używać ról organizacyjnych, a kiedy zespołowych? Rola organizacyjna wyznacza granicę bezpieczeństwa — skarbnik klasy MB nie powinien widzieć wpłat klasy NA. Zespół (tag) to narzędzie widoku: grupujesz drużyny na potrzeby raportu, ale nie zmieniasz tym uprawnień. Nie zastępuj ról organizacyjnych tagami zespołowymi.
Checklist przed przyznaniem dostępu:
- Jaki jest cel dostępu i które dane są niezbędne?
- Na jak długo — czy dostęp ma datę wygaśnięcia?
- Czy istnieje rola z węższym zakresem, która wystarczy?
- Kto zatwierdza żądanie i kto je dokumentuje?
Szczegółowy workflow rozliczeń klasowych pokazuje, jak te role działają w praktyce dla skarbnika.
Dostęp interaktywny a systemowy — jak bezpiecznie integrować systemy?
Użytkownik loguje się przez przeglądarkę. System (konektor do KSeF, moduł ERP, automatyczne przypomnienia) komunikuje się przez token API lub certyfikat. To dwa zupełnie różne kanały i każdy wymaga osobnych zasad.
Stosowanie osobnych tokenów API dla każdego systemu i procesu ogranicza zasięg wycieku: jeśli jeden konektor zostanie skompromitowany, pozostałe integracje pozostają bezpieczne. Token dla konektora KSeF nie powinien mieć uprawnień do eksportu raportów kadrowych.
Kiedy token, a kiedy certyfikat? Token API sprawdza się przy automatyzacji procesów z precyzyjnie ograniczonym zakresem. Certyfikat stosuj tam, gdzie operacja musi być przypisana do konkretnej osoby lub podmiotu — np. podpisywanie faktur w KSeF, gdzie ślad audytowy jest wymagany prawnie.
Cztery zasady bezpiecznej integracji:
- Generuj osobny token dla każdego konektora — nigdy nie współdziel jednego tokena między systemami.
- Ogranicz zakres tokena do minimum wymaganego przez dany proces.
- Przechowuj tokeny i certyfikaty w sejfie tajemnic (Azure Key Vault), nie w plikach konfiguracyjnych ani e-mailach.
- Ustaw harmonogram rotacji i rejestruj każde użycie tokena.
Porada profesjonalisty: Jeśli token trafił do e-maila lub arkusza kalkulacyjnego, traktuj go jako skompromitowany i natychmiast unieważnij.
Jak krok po kroku nadać rolę w platformie rozliczeniowej?
Sekwencja, którą powtarzasz przy każdym nowym dostępie:
- Zweryfikuj potrzebę — potwierdź cel, zakres i czas trwania dostępu. Zapisz uzasadnienie.
- Wybierz najwęższą rolę — zacznij od „przeglądającego“ i rozszerzaj tylko wtedy, gdy zadanie tego wymaga.
- Przypisz zakres organizacyjny — ogranicz dostęp do konkretnej klasy, drużyny lub wydarzenia.
- Przetestuj dostęp — zaloguj się na konto testowe i sprawdź, czy użytkownik widzi tylko to, co powinien.
- Udokumentuj decyzję — zapisz rolę, zakres, datę przyznania i datę wygaśnięcia.
- Wyślij powiadomienie — poinformuj użytkownika o przyznanym dostępie i jego ograniczeniach.
Przy integracjach systemowych Microsoft Entra ID pozwala tworzyć grupy zabezpieczeń, przypisywać je do środowisk i nadawać role zabezpieczeń — użytkownik bez przypisanej roli nie uruchomi aplikacji ani nie uzyska dostępu do danych. To samo podejście stosuj w każdej platformie SaaS obsługującej RBAC.
Porada profesjonalisty: Ustaw datę wygaśnięcia dla każdego dostępu tymczasowego. Dostęp „na chwilę“ bez terminu wygaśnięcia zostaje na zawsze.
Jak utrzymać kontrolę nad uprawnieniami na co dzień?
Offboarding to najczęściej zaniedbywany element bezpieczeństwa dostępu do finansów. Gdy pracownik lub wolontariusz odchodzi, natychmiast cofnij wszystkie role i unieważnij przypisane tokeny. Nie czekaj na koniec miesiąca.
Harmonogram przeglądów uprawnień:
- Co 30 dni — przegląd kont z rolą administratora i właściciela.
- Co kwartał — weryfikacja wszystkich aktywnych ról i tokenów API.
- Po każdym incydencie — natychmiastowy przegląd kont powiązanych ze zdarzeniem.
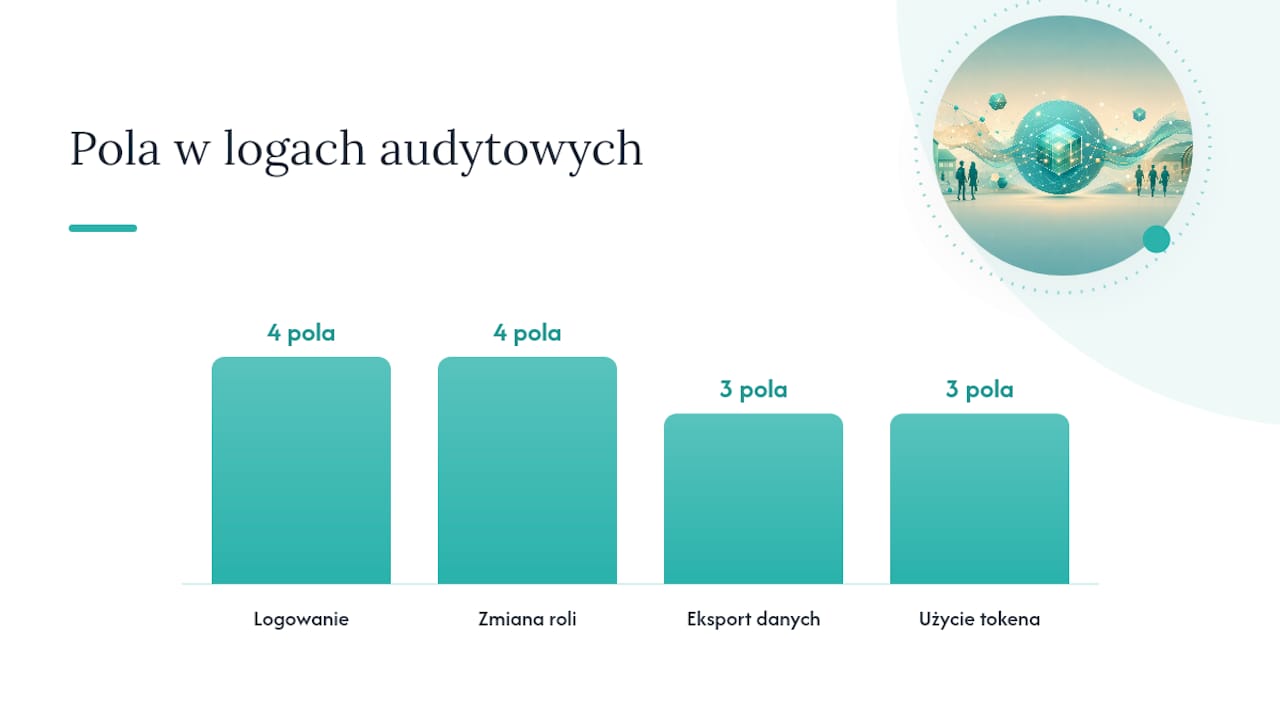
Minimalny zestaw logów audytowych, który musisz prowadzić:
| Zdarzenie | Co rejestrować |
|---|---|
| Logowanie | Czas, konto, adres IP, wynik (sukces/błąd) |
| Zmiana roli | Kto zmienił, komu, z jakiej na, jaką kiedy |
| Eksport danych | Kto eksportował, jakie dane, kiedy |
| Użycie tokena | Który token, jaki zasób, czas operacji |
Naruszenie środowiska powiązanego z Infinite Campus objęło ponad sto trzydzieści tysięcy kont pracowników szkół — kompromitacja jednej integracji SaaS wystarczyła, by ujawnić dane kontaktowe i zgłoszenia wsparcia. Logi eksportów i monitorowanie uprawnień integracji to nie opcja.
Porada profesjonalisty: Wyznacz jedną osobę odpowiedzialną za przegląd uprawnień. Bez właściciela procesu przeglądy nie odbywają się nigdy.
Jak przechowywać sekrety i wymuszać MFA?
MFA dla kont z dostępem do modułu finansowego to standard, nie opcja. Samo hasło nie chroni konta administratora przed phishingiem ani atakiem słownikowym.
Praktyczne ustawienia, które wdrażasz od razu:
- Włącz MFA dla wszystkich ról z prawem eksportu, zmiany ról lub dostępu do tokenów.
- Przechowuj tokeny i certyfikaty w Azure Key Vault lub równoważnym sejfie tajemnic — nigdy w plikach
.envna serwerze produkcyjnym. - Monitoruj użycie sejfu: każde pobranie klucza powinno generować wpis w logu.
- Stosuj sesje tymczasowe dla kont uprzywilejowanych zamiast stałych danych logowania.
- Rotuj tokeny co 90 dni lub natychmiast po podejrzeniu kompromitacji.
Wdrożenie RBAC, MFA i centralnego logowania to fundament ochrony danych w modelu SaaS — bez tych trzech elementów pozostałe zabezpieczenia tracą skuteczność.
Jak zarządzać dostawcami IT zgodnie z NIS2?
NIS2 w sektorze edukacji wymaga kontroli łańcucha dostaw: rejestr usług, kryteria oceny dostawców i konkretne klauzule umowne. Bez tego szkoła lub klub nie spełni wymagań dyrektywy.
Klauzule obowiązkowe w umowie z dostawcą SaaS:
- SLA z gwarantowanym czasem dostępności i procedurą eskalacji.
- Obowiązek powiadamiania o incydentach bezpieczeństwa w ciągu 24 godzin.
- Prawo do audytu kont uprzywilejowanych u dostawcy.
- Wymóg MFA dla pracowników dostawcy mających dostęp do Twoich danych.
- Retencja logów przez minimum 12 miesięcy.
Rejestr usług i zależności:
Porada profesjonalisty: Zacznij od identyfikacji trzech najbardziej krytycznych usług cyfrowych. Dopiero potem negocjuj klauzule umowne — wiesz wtedy, o co walczyć.
Checklist testów przed uruchomieniem integracji
Przed wdrożeniem na środowisko produkcyjne każda integracja przechodzi przez trzy grupy testów:
Testy funkcjonalne:
- Wystawianie faktury przez API KSeF — sprawdź, czy token ma tylko wymagane uprawnienia.
- Odczyt raportu przez rolę „przeglądający“ — potwierdź brak dostępu do edycji.
- Próba eksportu masowego przez token z ograniczonym zakresem — oczekiwany wynik: odmowa dostępu.
Scenariusze nadużyć:
- Użycie unieważnionego tokena — system powinien zwrócić błąd 401.
- Próba logowania po offboardingu użytkownika — konto zablokowane.
- Symulacja skradzionego tokena z innego systemu — brak dostępu do zasobów poza jego zakresem.
Warunki sukcesu przed uruchomieniem:
- Logi audytowe rejestrują wszystkie powyższe zdarzenia.
- Rotacja tokenów testowa zakończona sukcesem bez przerwy w działaniu integracji.
- Procedura odzyskiwania dostępu po incydencie przetestowana i udokumentowana.
Gotową checklistę wdrożeniową dla szkół znajdziesz na blogu Settleo.
Jak Settleo wspiera zarządzanie dostępami do danych finansowych?
Settleo buduje kontrolę dostępu bezpośrednio w przepływ pracy rozliczeniowej. Nie musisz konfigurować osobnego systemu uprawnień.
Funkcje przydatne przy audycie i kontroli dostępu:
- RBAC z predefiniowanymi rolami (właściciel, administrator, członek, przeglądający).
- Historia zmian przy każdej wpłacie i każdej zmianie roli.
- Wygasające role dla dostępów tymczasowych (np. organizator jednorazowego wydarzenia).
- Integracje API z możliwością generowania osobnych tokenów per konektor.
- Zgodność z wymogami RODO w zakresie przechowywania i eksportu danych finansowych.
Przykładowy przebieg dla skarbnika klasowego: tworzysz składkę w Settleo, przypisujesz rolę skarbnika do konkretnej klasy, testujesz płatność testową, a po 30 dniach przeglądasz uprawnienia i potwierdzasz, że zakres się nie zmienił. Nie pytasz, czy ktoś zapłacił. Wiesz.
Settleo integruje się z systemami księgowymi i obsługuje uwierzytelnianie zgodne z wymaganiami KSeF. Tokeny API generujesz per konektor, a przechowywanie sekretów możesz połączyć z Azure Key Vault. Wszystkie zmiany ról i eksporty danych trafiają do historii zmian, którą możesz przedstawić przy audycie RODO lub NIS2.
Porada profesjonalisty: Przy pierwszym wdrożeniu Settleo zacznij od jednej klasy lub jednej drużyny. Przetestuj role, sprawdź logi, a dopiero potem rozszerz na całą organizację.
Czego małe organizacje najczęściej nie robią
Małe szkoły i kluby sportowe wpadają w ten sam schemat: jeden administrator z pełnym dostępem do wszystkiego, brak dokumentacji decyzji o dostępie i offboarding, który polega na tym, że ktoś „w końcu“ zmieni hasło.
Trzy rzeczy, które robisz inaczej od dziś:
Zacznij od dwóch lub trzech ról i nie twórz nowych, dopóki nie masz konkretnego powodu. Każda dodatkowa rola to kolejna pozycja do sprawdzenia przy każdym przeglądzie. Prostota tu naprawdę chroni.
Dokumentuj każdą decyzję o dostępie w jednym miejscu: kto, do czego, dlaczego, do kiedy. Jeden dokument z uzasadnieniami skraca audyt z dni do godzin. Bez niego rekonstrukcja historii dostępów po incydencie jest praktycznie niemożliwa.
Offboarding jest ważniejszy niż zaawansowane narzędzia. Wyznacz jedną osobę odpowiedzialną za cofanie dostępu i unieważnianie tokenów. Jeśli ta osoba nie istnieje, dostępy byłych pracowników i wolontariuszy zostają aktywne miesiącami.
Settleo: zacznij zarządzać dostępami bez arkuszy kalkulacyjnych
Zarządzanie dostępami do finansów grupy nie musi oznaczać tygodni konfiguracji ani zatrudnienia specjalisty IT. Settleo daje Ci gotowe role, historię zmian i integracje API w jednej platformie, zaprojektowanej dla szkół, klubów i organizatorów wydarzeń w Polsce.
Zamiast ręcznego śledzenia w Excelu i e-mailowych próśb o dostęp, ustawiasz role raz, testujesz i masz pełen obraz finansów w czasie rzeczywistym. Skarbnik klasy widzi tylko swoje wpłaty. Główny księgowy ma raporty zbiorcze. Ty masz spokój i gotowy ślad audytowy.
Sprawdź, jak automatyzacja rozliczeń w szkole wygląda w praktyce, albo zacznij korzystać z Settleo już dziś — bezpłatnie dla grup do 30 użytkowników.
Źródła
Dokumenty, które warto mieć pod ręką przy wdrożeniu:
- KSeF: uwierzytelnienie, autoryzacja, certyfikat i uprawnienia – kompletny przewodnik 2026
- NIS2 w edukacji i sektorze publicznym: 10 kontroli must-have
- Naruszenie danych Infinite Campus objęło 137 tys. kont pracowników szkół
Co drukujesz i archiwizujesz przy wdrożeniu: szablon ról z zakresami uprawnień, checklistę testów przed uruchomieniem i rejestr decyzji o dostępie z linkami do logów audytowych. Utrzymuj lokalny rejestr decyzji — jeden plik, aktualizowany przy każdej zmianie roli.