Dlaczego rozliczenia grupowe muszą być bezpieczne
Dlaczego rozliczenia grupowe muszą być bezpieczne
TL;DR:
- Bezpieczeństwo rozliczeń grupowych obejmuje kontrolę procesów finansowych, chroniąc przed błędami i sankcjami prawnymi. Kluczowe jest formalne zarządzanie uprawnieniami, dokumentacją usług oraz systemami audytowalnymi, co minimalizuje ryzyko kontroli skarbowej i naruszenia RODO. Implementacja automatyzacji i regularne przeglądy poprawiają skuteczność i zaufanie wewnątrz organizacji.
Bezpieczeństwo rozliczeń grupowych to kontrola i ochrona wszystkich procesów finansowych w strukturach wieloosobowych, co zapobiega błędom, nadużyciom i sankcjom prawnym. Zarządcy szkół, klubów sportowych i organizatorzy wydarzeń stają przed tym samym wyzwaniem: pieniądze przepływają przez wiele rąk, dokumenty trafiają do różnych osób, a odpowiedzialność bywa rozmyta. Dlaczego rozliczenia grupowe muszą być bezpieczne? Bo jeden niezabezpieczony dostęp, brakująca umowa powierzenia danych lub nieudokumentowana usługa może skończyć się kontrolą skarbową, sankcją PUODO lub reklasyfikacją kosztów jako dywidenda. W 2026 roku, przy obowiązkowym KSeF i zaostrzonych wymogach RODO, margines błędu jest bliski zeru.
Dlaczego rozliczenia grupowe muszą być bezpieczne: kluczowe ryzyka
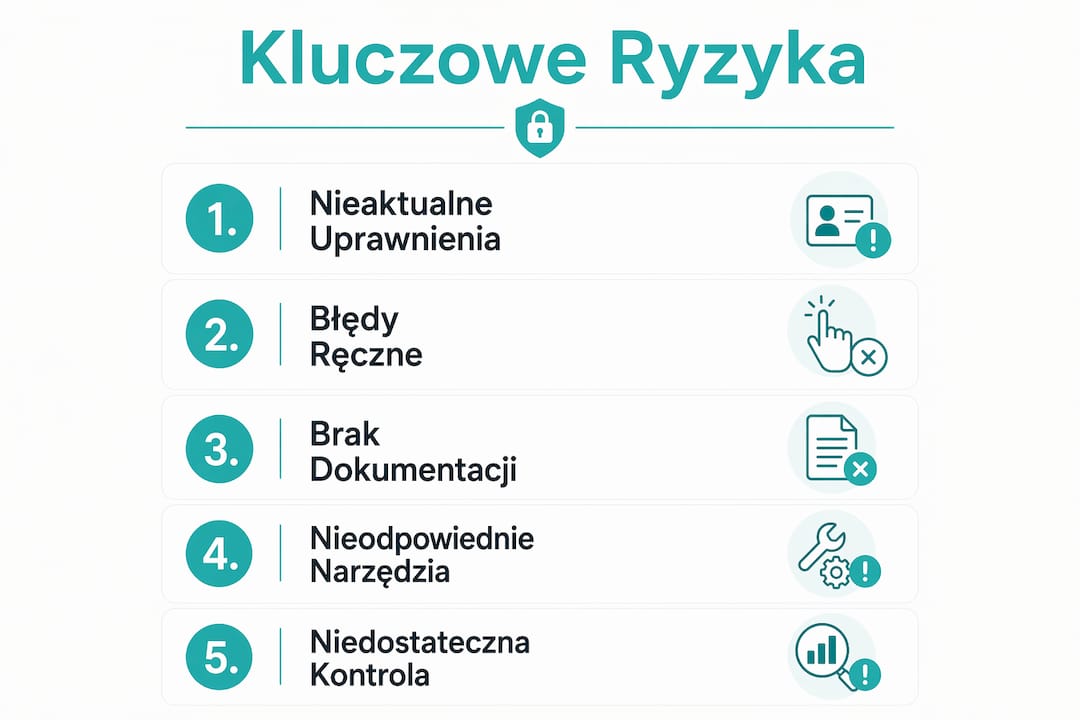
Ryzyko w rozliczeniach grupowych nie pochodzi wyłącznie z zewnątrz. Większość problemów zaczyna się wewnątrz organizacji, od nieuporządkowanych uprawnień, brakującej dokumentacji i braku jasnych zasad odpowiedzialności.
Najpoważniejsze zagrożenia, z którymi mierzą się zarządcy grup, to:
- Nieuprawniony dostęp do danych finansowych. Logistyka dostępu w KSeF to największe ryzyko operacyjne: kto ma dostęp do którego NIP-u, na jakiej podstawie i z jaką odpowiedzialnością. Brak formalnych matryc uprawnień zagraża bezpieczeństwu całego procesu.
- Sankcje RODO i PUODO. Brak umów powierzenia przetwarzania danych w grupach powoduje wysokie ryzyko sankcji przy kontroli. Każda organizacja, nawet działająca w ramach jednej struktury, jest osobnym administratorem danych.
- Błędy podatkowe i reklasyfikacja kosztów. Organy podatkowe weryfikują realność usług w rozliczeniach grupowych i często reklasyfikują niewykazane usługi jako dywidendę, odmawiając prawa do kosztów podatkowych. Wyrok WSA w Rzeszowie z 2024 roku potwierdził, że samo formalne rozliczenie nie wystarczy.
- Błędy w fakturach grupowych. Dualizm podatnika w Grupach VAT komplikuje fakturowanie: brak wyodrębnienia właściwego członka grupy na fakturze generuje błędy w CIT i innych podatkach.
- Wyciek danych z plików JPK. Przesyłanie plików JPK bez szyfrowania i bez audytowalnych logów dostępu naraża organizację na utratę poufnych danych finansowych.
Porada profesjonalisty: Przed każdym sezonem rozliczeniowym przeprowadź przegląd uprawnień dostępu do systemów finansowych. Usuń dostępy osób, które zmieniły rolę lub odeszły z organizacji. To zajmuje 30 minut, a eliminuje jedno z najczęstszych źródeł wycieków.
Ryzyko w rozliczeniach grupowych rośnie proporcjonalnie do liczby osób zaangażowanych w proces. Klub sportowy z 200 członkami, szkoła z kilkudziesięcioma rodzicami wpłacającymi składki lub organizator eventu zarządzający zaliczkami od uczestników, każdy z nich operuje na danych finansowych, które wymagają ochrony na każdym etapie.
Jak prawo i procedury wspierają bezpieczeństwo rozliczeń grupowych?
Przepisy nie są przeszkodą. Są mapą, która pokazuje, co musi być udokumentowane, kto ponosi odpowiedzialność i jakie procedury chronią organizację przed sankcjami.
Cztery filary prawno-proceduralne bezpiecznych rozliczeń grupowych:
- RODO i umowy powierzenia przetwarzania danych. Każda organizacja przetwarzająca dane finansowe członków grupy musi mieć podpisaną umowę powierzenia z każdym podmiotem, który te dane przetwarza. Dotyczy to biur księgowych, platform płatniczych i zewnętrznych administratorów systemów.
- KSeF i zarządzanie uprawnieniami NIP. Od lutego i kwietnia 2026 roku obowiązuje dwufazowy KSeF, który wymaga precyzyjnego przypisania uprawnień do każdego NIP-u w strukturze grupowej. Organizacje muszą wdrożyć formalne matryce ról i procedury offboardingu.
- Dokumentacja wykonania usług. Organy podatkowe wymagają dowodów, że usługi rozliczane w grupie faktycznie zostały wykonane. Protokoły odbioru, raporty z realizacji i korespondencja potwierdzająca wykonanie to minimum, które chroni przed reklasyfikacją kosztów.
- Procedury wewnętrzne i audytowalność. Każda zmiana w rozliczeniach powinna pozostawiać ślad: kto zatwierdził, kiedy i na jakiej podstawie. Systemy z logami operacji i możliwością eksportu historii transakcji spełniają ten wymóg automatycznie.
Bezpieczeństwo w rozliczeniach grupowych to nie tylko technologia, ale przede wszystkim organizacja uprawnień dostępu i odpowiedzialności za dostęp do poszczególnych NIP-ów. Formalna matryca uprawnień, aktualizowana przy każdej zmianie personalnej, jest podstawą zgodności z KSeF i RODO jednocześnie.
Procedury wewnętrzne mają jeszcze jedną funkcję, o której rzadko się mówi: budują zaufanie wewnątrz organizacji. Rodzice wpłacający składki do szkolnej kasy, zawodnicy opłacający treningi w klubie sportowym czy uczestnicy eventu przekazujący zaliczki, wszyscy chcą wiedzieć, że ich pieniądze są zarządzane transparentnie. Udokumentowany proces rozliczeń jest odpowiedzią na to oczekiwanie.
Najlepsze praktyki i technologie wspomagające bezpieczne rozliczenia grupowe
Bezpieczeństwo rozliczeń grupowych osiąga się przez połączenie trzech elementów: odpowiednich narzędzi, jasnych procedur i regularnych przeglądów. Żaden z tych elementów nie działa skutecznie bez pozostałych.
Automatyzacja jako fundament bezpieczeństwa
Automatyzacja obiegu faktur i matryc ról redukuje błędy w rozliczeniach o 80 do 90 procent, eliminując ręczne pomyłki i zapewniając spójność danych. To liczba, która powinna zmienić podejście każdego zarządcy grupy do arkuszy kalkulacyjnych i ręcznych przelewów. Ręczne rozliczenia nie tylko zajmują czas, ale generują błędy, które trudno wykryć bez audytu.
Platformy takie jak Settleo zastępują arkusze kalkulacyjne i wiadomości e-mail jednym systemem, w którym każda wpłata jest rejestrowana, każdy uczestnik ma swój status i każda operacja pozostawia ślad. Dla szkoły oznacza to koniec z pytaniami “czy wpłaciłem za wycieczkę?”. Dla klubu sportowego, koniec z ręcznym sprawdzaniem listy opłat przed każdym treningiem.
Zarządzanie uprawnieniami: matryce ról i offboarding
Porównanie podejść do zarządzania dostępem pokazuje wyraźną różnicę między organizacjami, które mają problemy z rozliczeniami, a tymi, które ich unikają:
| Podejście | Bez matrycy uprawnień | Z matrycą uprawnień |
|---|---|---|
| Dostęp po odejściu pracownika | Często pozostaje aktywny | Automatycznie usuwany przy offboardingu |
| Widoczność operacji | Brak historii zmian | Pełny log z datą i osobą odpowiedzialną |
| Ryzyko błędu w rozliczeniu | Wysokie, trudne do wykrycia | Niskie, błąd widoczny natychmiast |
| Zgodność z KSeF | Wymaga ręcznej weryfikacji | Wbudowana w strukturę systemu |
| Czas przeglądu uprawnień | Kilka godzin kwartalnie | Kilkanaście minut przy każdej zmianie |
Rotacja pracowników i zmiany zakresu obowiązków wymagają formalizacji matrycy uprawnień. Brak jasnych zasad, kto jest administratorem dostępu, powoduje luki bezpieczeństwa, które ujawniają się dopiero przy kontroli.
Kontrola dokumentów i audyty wewnętrzne
Audyt wewnętrzny rozliczeń nie musi być skomplikowany. Dla grupy szkolnej wystarczy miesięczne zestawienie wpłat z listą uczestników i potwierdzeniem, że każda pozycja ma pokrycie w dokumentacji. Dla klubu sportowego, kwartalne porównanie wpływów ze składek z listą aktywnych członków. Dla organizatora eventu, weryfikacja zaliczek przed i po wydarzeniu.
Porada profesjonalisty: Ustaw cykliczne przypomnienie o przeglądzie uprawnień co 90 dni. Przy każdej zmianie personalnej w zespole, natychmiast aktualizuj dostępy do systemów finansowych. To jedna zasada, która eliminuje większość luk bezpieczeństwa w rozliczeniach grupowych.
Bezpieczeństwo danych JPK wymaga szyfrowania algorytmami AES lub RSA oraz audytowalnych logów dostępu, a także umów z biurami księgowymi i kontroli przesyłanych plików. Organizacje, które przesyłają pliki JPK przez niezabezpieczone kanały, narażają się na odpowiedzialność za naruszenie danych.
Jak zapewnić zgodność i uniknąć typowych błędów w rozliczeniach grupowych?
Większość błędów w rozliczeniach grupowych nie wynika ze złej woli. Wynikają z braku formalizacji, niejasnych zasad i przekonania, że “jakoś to będzie”. Poniżej najczęstsze pułapki i sposób ich unikania.
Typowe błędy, które prowadzą do problemów:
- Brak dokumentacji wykonania usług. Rozliczenie usługi grupowej bez protokołu odbioru lub raportu z realizacji to prosta droga do reklasyfikacji przez organy podatkowe. Realność świadczenia usług w grupie jest kluczowa dla obrony kosztów przed organami podatkowymi. Formalna matryca rozliczeń nie wystarczy bez dowodów faktycznego wykonania.
- Niespójne faktury w strukturach grupowych. Faktura wystawiona bez precyzyjnego wskazania właściwego członka grupy VAT powoduje błędy w rozliczeniach CIT. Brak wyodrębnienia poszczególnych spółek podczas fakturowania w Grupach VAT generuje poważne błędy podatkowe.
- Brak umów powierzenia z zewnętrznymi podmiotami. Każde biuro księgowe, platforma płatnicza lub system do zarządzania grupą, który przetwarza dane finansowe uczestników, musi mieć podpisaną umowę powierzenia przetwarzania danych osobowych.
- Nieaktualne uprawnienia dostępu. Osoba, która odeszła z zarządu klubu sportowego pół roku temu, nadal ma dostęp do systemu rozliczeń. To scenariusz, który zdarza się częściej niż organizacje chcą przyznać.
- Brak spójności między systemami. Wpłaty rejestrowane w jednym miejscu, faktury wystawiane w innym, a zestawienia tworzone ręcznie w arkuszu kalkulacyjnym. Każdy punkt styku to potencjalne źródło błędu.
Praktyczna checklista kontrolna dla zarządców grup:
| Obszar kontroli | Pytanie weryfikacyjne | Częstotliwość |
|---|---|---|
| Uprawnienia dostępu | Czy wszystkie osoby mają aktualny zakres dostępu? | Co 90 dni |
| Dokumentacja usług | Czy każda usługa ma protokół lub raport realizacji? | Przy każdym rozliczeniu |
| Umowy powierzenia | Czy wszystkie podmioty zewnętrzne mają podpisane umowy? | Rocznie lub przy zmianie dostawcy |
| Spójność faktur | Czy faktury precyzyjnie identyfikują właściwego członka grupy? | Przy każdej fakturze |
| Logi operacji | Czy system rejestruje historię zmian i zatwierdzeń? | Weryfikacja kwartalna |
Warto też korzystać z gotowych checklisty rozliczeń dla administratorów, które porządkują proces i eliminują pominięcia. Dobrze przygotowana checklista to narzędzie, które skraca czas przeglądu i zwiększa jego skuteczność jednocześnie.
Organizacje, które wdrożyły formalne procedury rozliczeń, rzadziej trafiają na kontrole skarbowe. Nie dlatego, że są niewidoczne dla organów, ale dlatego, że przy pierwszym kontakcie potrafią szybko przedstawić kompletną dokumentację. To właśnie jest praktyczna korzyść z bezpiecznych rozliczeń grupowych.
Najważniejsze wnioski
Bezpieczne rozliczenia grupowe wymagają trzech elementów jednocześnie: formalnych matryc uprawnień, kompletnej dokumentacji wykonanych usług i systemów z audytowalną historią operacji.
| Punkt | Szczegóły |
|---|---|
| Matryce uprawnień | Formalizuj dostępy do systemów i aktualizuj je przy każdej zmianie personalnej. |
| Dokumentacja usług | Każda usługa grupowa musi mieć dowód realizacji, nie tylko fakturę lub umowę. |
| Automatyzacja procesów | Systemy cyfrowe redukują błędy o 80 do 90 procent w porównaniu z ręcznymi rozliczeniami. |
| Zgodność z RODO i KSeF | Umowy powierzenia i precyzyjne przypisanie NIP-ów to wymogi prawne, nie opcje. |
| Regularne audyty | Kwartalny przegląd uprawnień i dokumentacji eliminuje większość luk bezpieczeństwa. |
Moje doświadczenie z bezpieczeństwem rozliczeń w grupach
Przez lata obserwowania tego, jak szkoły, kluby sportowe i organizatorzy wydarzeń zarządzają finansami, zauważam jeden powtarzający się schemat. Organizacje reagują na problemy, zamiast im zapobiegać. Ktoś odkrywa, że były skarbnik nadal ma dostęp do konta. Albo że usługa rozliczona w grupie nie ma żadnej dokumentacji poza fakturą. Albo że dane uczestników były przesyłane mailem bez szyfrowania przez ostatnie dwa lata.
Konwencjonalna mądrość mówi, że małe organizacje nie potrzebują formalnych procedur. To błąd. Małe organizacje potrzebują ich bardziej, bo nie mają działu prawnego ani compliance, który wyłapie problem zanim stanie się poważny. Klub sportowy z 150 członkami i skarbnikiem, który prowadzi rozliczenia w arkuszu kalkulacyjnym, jest bardziej narażony na błąd niż korporacja z dedykowanym zespołem finansowym.
To, co faktycznie działa, to prostota i regularność. Jeden system do rozliczeń zamiast trzech. Przegląd uprawnień co kwartał zamiast “jak będzie czas”. Dokumentacja usług tworzona na bieżąco zamiast rekonstruowana przed kontrolą. Bezpieczeństwo rozliczeń grupowych nie wymaga skomplikowanych narzędzi. Wymaga konsekwencji. Organizacje, które to rozumieją, śpią spokojniej, a ich zarządcy nie spędzają weekendów na szukaniu brakujących potwierdzeń wpłat.
Zachęcam też do zapoznania się z przykładami rozliczeń grupowych, które pokazują, jak inne organizacje wdrożyły bezpieczne procedury w praktyce.
— Mateusz
Jak Settleo wspiera bezpieczne rozliczenia grupowe?
Settleo to platforma stworzona z myślą o zarządcach grup, którzy chcą mieć pełną kontrolę nad finansami bez arkuszy kalkulacyjnych i ręcznych przelewów.
Settleo rejestruje każdą wpłatę w czasie rzeczywistym, przypisuje ją do konkretnego uczestnika i przechowuje historię operacji dostępną w każdej chwili. Dla szkół oznacza to transparentne rozliczenia składek klasowych. Dla klubów sportowych, automatyczne monitorowanie opłat za treningi. Dla organizatorów wydarzeń, pełny obraz zaliczek i płatności końcowych. Platforma eliminuje błędy wynikające z ręcznego wprowadzania danych i zapewnia audytowalność, której wymagają RODO i KSeF. Sprawdź, jak automatyzacja płatności w edukacji może zmienić sposób zarządzania finansami twojej grupy. Zacznij bezpiecznie na Settleo.
FAQ
Dlaczego bezpieczeństwo jest ważne w rozliczeniach grupowych?
Bezpieczeństwo rozliczeń grupowych chroni organizację przed sankcjami prawnymi, błędami podatkowymi i utratą danych uczestników. Brak formalnych procedur i matryc uprawnień prowadzi do ryzyka kontroli skarbowej i naruszenia RODO.
Jakie są najczęstsze błędy w rozliczeniach grupowych?
Najczęstsze błędy to brak dokumentacji wykonania usług, nieaktualne uprawnienia dostępu do systemów finansowych oraz niespójne faktury w strukturach grupowych. Każdy z tych błędów może skutkować reklasyfikacją kosztów lub sankcją ze strony organów podatkowych.
Jak KSeF wpływa na bezpieczeństwo rozliczeń grupowych?
KSeF wymaga precyzyjnego przypisania uprawnień do każdego NIP-u w strukturze grupowej oraz formalnych matryc ról. Od 2026 roku organizacje bez tych procedur narażają się na błędy w obiegu faktur i ryzyko kontroli.
Jak zapewnić bezpieczeństwo rozliczeń w małym klubie sportowym?
Wystarczą trzy kroki: jeden system do rejestracji wpłat z historią operacji, kwartalna weryfikacja uprawnień dostępu oraz dokumentacja każdej usługi rozliczanej w grupie. Platformy takie jak Settleo realizują te funkcje bez potrzeby wdrażania skomplikowanych systemów księgowych.
Czy RODO dotyczy rozliczeń w grupach szkolnych i sportowych?
Tak. Każda organizacja przetwarzająca dane finansowe uczestników, w tym szkoły i kluby sportowe, podlega RODO. Wymaga to podpisania umów powierzenia przetwarzania danych z każdym zewnętrznym podmiotem obsługującym rozliczenia.