Bezpieczeństwo danych finansowych w szkołach i klubach
Bezpieczeństwo danych finansowych w szkołach i klubach
Krótko mówiąc:
- Bezpieczeństwo danych finansowych obejmuje techniczne i organizacyjne środki chroniące przed kradzieżą i nieautoryzowanym dostępem. Wzrost zagrożeń socjotechniką i błędami organizacyjnymi wymaga stosowania standardów takich jak szyfrowanie AES 256-bit, uwierzytelnianie wieloskładnikowe i systemy śledzenia operacji. Kultura bezpieczeństwa, oparta na procedurach i świadomości personelu, jest kluczowa dla skutecznej ochrony organizacji finansów.
Bezpieczeństwo danych finansowych to zestaw środków i procedur chroniących wrażliwe informacje przed utratą, kradzieżą i nieuprawnionym dostępem. Dla szkół, klubów sportowych i organizacji zarządzających składkami czy opłatami temat ten ma bezpośrednie przełożenie na zaufanie rodziców, zawodników i członków. 75% użytkowników wskazuje ochronę danych jako kluczowe kryterium wyboru dostawcy usług finansowych online. To liczba, która pokazuje, że bezpieczeństwo nie jest kwestią techniczną zarezerwowaną dla działu IT. Obejmuje standardy takie jak szyfrowanie AES 256-bit, uwierzytelnianie wieloskładnikowe (MFA) oraz procedury organizacyjne, które razem tworzą skuteczną tarczę przed współczesnymi zagrożeniami.
Jakie są najczęstsze zagrożenia dla bezpieczeństwa danych finansowych?
Największym zagrożeniem nie jest złośliwe oprogramowanie, lecz socjotechnika. Przestępcy podszywają się pod zaufane instytucje, by wyłudzić dane dostępowe lub nakłonić pracownika do przelewu na fałszywe konto. Szkoła czy klub sportowy rzadko dysponuje wyspecjalizowanym działem bezpieczeństwa, co czyni takie organizacje łatwym celem.
Zagrożenia dla danych finansowych dzielą się na kilka głównych kategorii:
- Phishing i spear-phishing. Fałszywe e-maile imitujące wiadomości od banku, organu prowadzącego lub dostawcy oprogramowania. Atakujący personalizuje wiadomość pod konkretną osobę, np. skarbnika klasowego lub księgową klubu.
- Błędy organizacyjne. Wysyłka pliku z danymi do niewłaściwego odbiorcy lub brak weryfikacji zmiany numeru konta bankowego to częstsze przyczyny strat niż włamania do systemów.
- Nieuprawniony dostęp wewnętrzny. Pracownik lub wolontariusz z nadmiarowymi uprawnieniami może przypadkowo lub celowo zmodyfikować dane finansowe.
- Ataki na słabe hasła. Proste hasła do arkuszy kalkulacyjnych z danymi wpłat to otwarte drzwi dla atakującego.
- Fałszywe faktury i zmiana danych bankowych. Przestępca wysyła do organizacji e-mail z prośbą o aktualizację numeru konta dostawcy. Bez procedury weryfikacji przelew trafia do oszusta.
Porada profesjonalisty: Przed każdą zmianą numeru konta bankowego w systemie zadzwoń do dostawcy na numer pobrany ze strony internetowej, nie z e-maila. Ta jedna zasada eliminuje jeden z najczęstszych scenariuszy oszustwa.
Ewolucja zagrożeń idzie w kierunku manipulacji ludzkimi zachowaniami, nie łamania algorytmów. Ochrona musi więc obejmować tożsamość cyfrową każdej osoby mającej dostęp do danych, a nie tylko zabezpieczenia serwerów.
Jakie standardy i technologie chronią dane finansowe w 2026 roku?
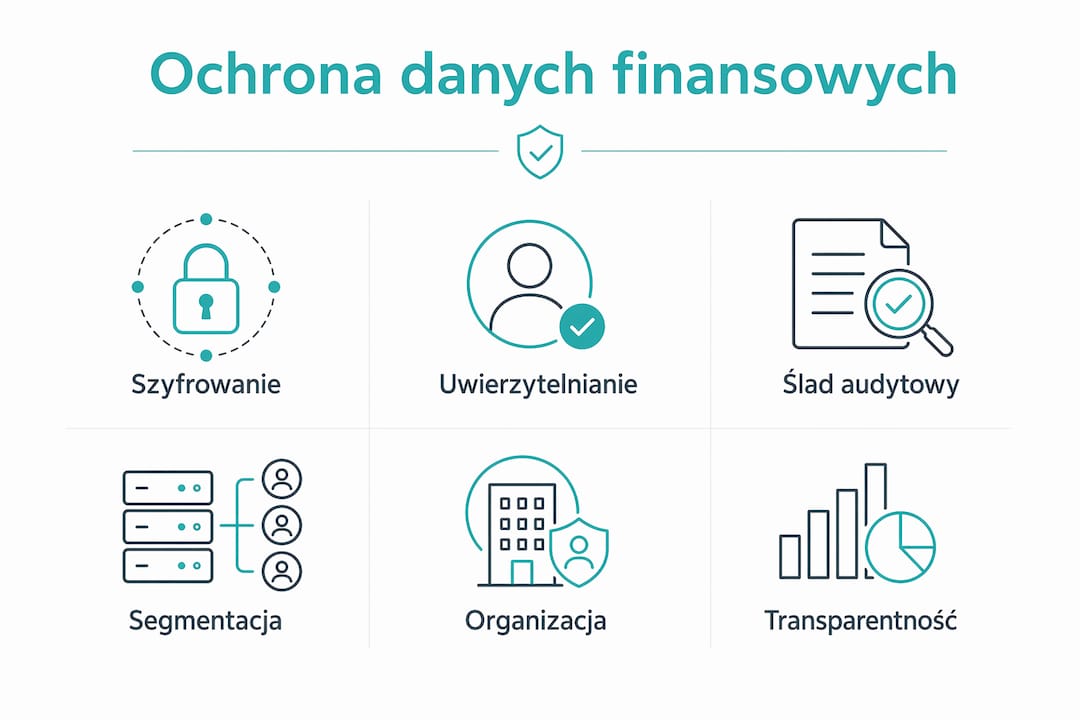
Skuteczna ochrona danych finansowych opiera się na trzech warstwach: szyfrowaniu, uwierzytelnianiu i śledzeniu operacji. Każda z nich pełni inną funkcję i żadna nie zastąpi pozostałych.
Szyfrowanie i uwierzytelnianie
Rekomendowane standardy na 2026 rok obejmują szyfrowanie AES 256-bit dla danych przechowywanych i przesyłanych oraz obowiązkowe uwierzytelnianie wieloskładnikowe (MFA). Szyfrowanie AES 256-bit oznacza, że nawet jeśli atakujący przechwyci plik z danymi, bez klucza szyfrującego nie odczyta jego zawartości. MFA dodaje drugi składnik weryfikacji, np. kod SMS lub aplikację uwierzytelniającą, co blokuje dostęp nawet po kradzieży hasła.
Wdrożenie MFA w organizacji edukacyjnej lub sportowej nie wymaga dużych nakładów. Większość platform do zarządzania finansami obsługuje tę funkcję natywnie.
Ślad audytowy i segmentacja sieci
Każda operacja na dokumencie finansowym powinna generować trwały, odporny na modyfikacje ślad audytowy (ang. audit trail) powiązany z metadanymi operacji. Ślad audytowy to zapis: kto, kiedy i co zmienił w dokumencie. Dzięki niemu kontrola wewnętrzna może odtworzyć każdą transakcję i wykryć nieprawidłowości.
Segmentacja sieci polega na oddzieleniu systemów finansowych od ogólnej infrastruktury szkolnej lub klubowej. Komputer z dostępem do danych wpłat nie powinien być tym samym urządzeniem, z którego uczniowie korzystają z internetu. Firewall i systemy wykrywania intruzów (IDS/IPS) uzupełniają tę warstwę ochrony.
Porada profesjonalisty: Poproś dostawcę platformy finansowej o dokumentację potwierdzającą stosowanie szyfrowania AES 256-bit i politykę tworzenia kopii zapasowych. Jeśli dostawca nie potrafi odpowiedzieć na to pytanie, zmień dostawcę.
Poniższa tabela zestawia kluczowe technologie z ich funkcją w ochronie danych:
| Technologia | Funkcja | Zastosowanie w organizacji |
|---|---|---|
| Szyfrowanie AES 256-bit | Ochrona danych przed odczytem | Przechowywanie i przesyłanie plików finansowych |
| MFA | Weryfikacja tożsamości użytkownika | Logowanie do systemów finansowych |
| Ślad audytowy | Rejestrowanie operacji | Kontrola wewnętrzna i wykrywanie nieprawidłowości |
| Firewall i IDS/IPS | Blokowanie nieautoryzowanego ruchu | Ochrona sieci organizacji |
| Segmentacja sieci | Izolacja systemów finansowych | Oddzielenie danych od ogólnej infrastruktury |
Jakie praktyki organizacyjne minimalizują ryzyko oszustw i wycieków?
Bezpieczeństwo informacji finansowych jest elementem kontroli wewnętrznej i zarządzania ryzykiem, a nie wyłącznie zadaniem działu IT. To rozróżnienie ma praktyczne konsekwencje: procedury organizacyjne często skuteczniej zapobiegają stratom niż najnowsze oprogramowanie.
Kluczowe praktyki, które każda organizacja powinna wdrożyć:
- Zasada „drugiej pary oczu". Każdy przelew powyżej ustalonego progu wymaga akceptacji drugiej osoby. W szkole może to być dyrektor, w klubie sportowym prezes lub główny księgowy.
- Weryfikacja rachunku bankowego przed przelewem. Przed pierwszą wpłatą na nowy numer konta należy potwierdzić go telefonicznie lub przez oficjalny kanał komunikacji z odbiorcą.
- Zasada najmniejszych przywilejów. Każdy pracownik i wolontariusz ma dostęp tylko do tych danych, które są niezbędne do wykonania jego zadań. Skarbnik klasowy nie potrzebuje wglądu w dane kadrowe.
- Bezpieczne udostępnianie dokumentów. Pliki z danymi finansowymi przesyłaj przez szyfrowane kanały, nie przez zwykły e-mail. Platformy do bezpiecznego obiegu dokumentów eliminują ryzyko wysyłki do niewłaściwego odbiorcy.
- Kultura zgłaszania incydentów. Organizacje, które nagradzają zgłaszanie nieprawidłowości i przeprowadzają ćwiczenia symulacyjne, skuteczniej eliminują luki bezpieczeństwa. Pracownik, który boi się konsekwencji za zgłoszenie błędu, milczy. To milczenie kosztuje.
Porada profesjonalisty: Raz w roku przeprowadź symulację ataku phishingowego w swojej organizacji. Wyślij testowy e-mail z prośbą o kliknięcie linku i sprawdź, ile osób zareaguje. Wyniki będą zaskakujące i dadzą konkretny punkt wyjścia do szkolenia.
Plan działania na wypadek incydentu powinien istnieć zanim incydent nastąpi. Określ: kto jest pierwszym kontaktem, jak izolować zagrożony system i jak poinformować poszkodowanych. Brak planu w sytuacji kryzysowej oznacza chaos i większe straty.
Jak wdrożyć ochronę danych finansowych w szkole lub organizacji?
Wdrożenie ochrony danych finansowych w środowisku edukacyjnym i sportowym różni się od korporacyjnego podejścia. Zasoby są ograniczone, a osoby zarządzające finansami często nie mają wykształcenia technicznego. Dlatego skuteczne wdrożenie opiera się na prostych procedurach i narzędziach, które nie wymagają specjalistycznej wiedzy IT.
Dostosowanie polityki bezpieczeństwa do specyfiki organizacji
Polityka bezpieczeństwa w szkole musi uwzględniać rotację personelu, wolontariuszy i rodziców zaangażowanych w zbieranie składek. Każda zmiana osoby odpowiedzialnej za finanse powinna automatycznie uruchamiać procedurę przeglądu uprawnień. Klub sportowy z kolei często operuje gotówką i przelewami od wielu członków jednocześnie, co zwiększa ryzyko błędów w rozliczeniach.
Przejście z arkuszy kalkulacyjnych na dedykowaną platformę eliminuje całą klasę błędów. Arkusz nie rejestruje, kto i kiedy zmienił dane. Platforma z kontrolą wpłat w czasie rzeczywistym robi to automatycznie.
Transparentność i komunikacja wewnętrzna
Transparentność finansowa buduje zaufanie i jednocześnie utrudnia nadużycia. Gdy każdy uprawniony członek organizacji widzi stan rozliczeń w czasie rzeczywistym, anomalie są widoczne natychmiast. Stabilna struktura właścicielska podmiotu zarządzającego danymi finansowymi gwarantuje wyższy poziom odpowiedzialności systemowej. Wybierając platformę do zarządzania finansami organizacji, sprawdź, kto za nią stoi i jaką ma historię.
Poniższa tabela porównuje podejście tradycyjne z podejściem opartym na dedykowanej platformie:
| Obszar | Podejście tradycyjne | Podejście z platformą |
|---|---|---|
| Rejestrowanie operacji | Ręczne wpisy w arkuszu | Automatyczny ślad audytowy |
| Kontrola uprawnień | Brak lub nieformalna | Granularna, przypisana do roli |
| Weryfikacja wpłat | E-mail lub telefon | Automatyczne powiadomienia |
| Bezpieczeństwo danych | Plik na dysku lokalnym | Szyfrowanie AES 256-bit w chmurze |
| Transparentność | Raport na żądanie | Widok w czasie rzeczywistym |
Typowe błędy do uniknięcia
Najczęstszy błąd to założenie, że mała organizacja nie jest celem ataku. Przestępcy atakują właśnie tam, gdzie procedury są słabe. Drugi błąd to jednorazowe szkolenie zamiast regularnych ćwiczeń. Najlepsze procedury zawodzą, jeśli nie towarzyszy im kultura zgłaszania i regularne ćwiczenia symulacyjne. Trzeci błąd to przechowywanie danych finansowych w niezabezpieczonych lokalizacjach, takich jak skrzynka e-mail lub dysk USB bez szyfrowania. Zapoznaj się z checklistą rozliczeń dla szkół, by sprawdzić, które z tych błędów dotyczą Twojej organizacji.
Kluczowe wnioski
Skuteczna ochrona danych finansowych w szkołach i organizacjach wymaga połączenia szyfrowania AES 256-bit, uwierzytelniania wieloskładnikowego i procedur organizacyjnych opartych na zasadzie najmniejszych przywilejów.
| Punkt | Szczegóły |
|---|---|
| Socjotechnika jako główne zagrożenie | Phishing i manipulacja ludźmi powodują więcej strat niż włamania techniczne. |
| Szyfrowanie i MFA jako standard | AES 256-bit i uwierzytelnianie wieloskładnikowe to minimalne wymagania dla każdej platformy finansowej. |
| Ślad audytowy jako fundament kontroli | Każda operacja na dokumencie finansowym musi generować odporny na modyfikacje zapis. |
| Zasada najmniejszych przywilejów | Każdy użytkownik systemu powinien mieć dostęp tylko do danych niezbędnych do jego zadań. |
| Kultura zgłaszania incydentów | Regularne ćwiczenia i nagradzanie zgłoszeń skuteczniej eliminują luki niż same procedury pisemne. |
Bezpieczeństwo finansowe to kwestia kultury, nie tylko narzędzi
Przez lata obserwowałem, jak organizacje edukacyjne i sportowe inwestują w oprogramowanie, a potem tracą pieniądze przez e-mail z prośbą o zmianę numeru konta. To nie jest problem technologiczny. To problem kultury.
Najtrudniejsza część wdrożenia ochrony danych finansowych nie leży w konfiguracji szyfrowania ani w wyborze platformy. Leży w przekonaniu skarbnika klasowego, że procedura weryfikacji rachunku bankowego nie jest biurokratycznym utrudnieniem, lecz ochroną jego własnej reputacji. Leży w stworzeniu środowiska, w którym pracownik, który kliknął podejrzany link, zgłasza to natychmiast, zamiast mieć nadzieję, że nikt nie zauważy.
Widziałem organizacje z rozbudowanymi politykami bezpieczeństwa, które nie działały, bo nikt ich nie czytał. Widziałem też małe kluby sportowe, gdzie jeden prosty zwyczaj, czyli telefon przed każdym przelewem do nowego odbiorcy, uchronił je przed stratą. Technologia jest narzędziem. Kultura jest fundamentem.
Lider organizacji, dyrektor szkoły czy prezes klubu, nadaje ton całemu zespołowi. Jeśli sam stosuje zasadę „drugiej pary oczu" i otwarcie mówi o incydentach, które mu się przydarzyły, reszta zespołu robi to samo. Jeśli traktuje bezpieczeństwo jako formalność, zespół robi dokładnie to samo.
— Mateusz
Settleo a ochrona danych finansowych w Twojej organizacji
Zarządzanie finansami grupy, czy to klasy szkolnej, drużyny sportowej, czy stowarzyszenia, wiąże się z realnym ryzykiem błędów i nadużyć. Settleo to platforma, która eliminuje ręczne rozliczenia i arkusze kalkulacyjne, zastępując je jednym miejscem do tworzenia składek, monitorowania wpłat i rozliczania wydatków.
Settleo rejestruje każdą operację finansową automatycznie, zapewniając pełny ślad audytowy bez dodatkowej pracy ze strony organizatora. Transparentny widok stanu rozliczeń w czasie rzeczywistym oznacza, że anomalie są widoczne od razu. Sprawdź, jak platforma Settleo wspiera bezpieczne zarządzanie finansami w szkołach i organizacjach sportowych i zacznij działać bez ryzyka błędów w rozliczeniach.
Najczęściej zadawane pytania
Czym jest bezpieczeństwo danych finansowych?
Bezpieczeństwo danych finansowych to zestaw środków technicznych i organizacyjnych chroniących informacje o transakcjach, rachunkach i wpłatach przed nieuprawnionym dostępem, utratą lub kradzieżą. Obejmuje szyfrowanie, kontrolę dostępu i procedury weryfikacji operacji.
Dlaczego ochrona danych finansowych jest ważna w szkołach?
Szkoły i organizacje edukacyjne przetwarzają dane finansowe rodziców i uczniów, co nakłada na nie obowiązek ochrony wynikający z RODO. Brak procedur bezpieczeństwa naraża organizację na straty finansowe i utratę zaufania społeczności.
Jak szyfrowanie AES 256-bit chroni dane finansowe?
Szyfrowanie AES 256-bit przekształca dane w nieczytelny ciąg znaków, który można odczytać tylko przy użyciu właściwego klucza. Nawet jeśli atakujący przechwyci plik z danymi wpłat, bez klucza nie uzyska żadnych informacji.
Co to jest uwierzytelnianie wieloskładnikowe (MFA)?
MFA to metoda logowania wymagająca dwóch lub więcej składników weryfikacji, np. hasła i kodu SMS. Blokuje dostęp do systemu finansowego nawet po kradzieży hasła użytkownika.
Jak zapobiec oszustwom przy zmianie numeru konta bankowego?
Przed każdą zmianą numeru konta bankowego w systemie należy potwierdzić ją telefonicznie na numer pobrany z oficjalnej strony dostawcy. Zasada „drugiej pary oczu" przy akceptacji przelewów dodatkowo zmniejsza ryzyko błędu lub oszustwa.